Kriptovaliutos sukčiams patrauklios dėl kelių savybių: jas galima greitai pervesti bet kur pasaulyje, pervedimų dažniausiai neįmanoma atšaukti, o gavėjo tapatybė ne visada aiški. Todėl ES priežiūros institucijos (EBI, EDPPI ir ESMA) 2025 m. gruodį išleido atskirą informacinį lapą apie kripto sukčius.
Šiame gide remiamės juo, taip pat ESMA, Ledger ir MetaMask įspėjimais. Parodome tikrus sukčių laiškų pavyzdžius, įspėjamuosius ženklus ir ką daryti, jei jau nukentėjote.
- Tiek kartų tikra bendrovė paprašys jūsų atkūrimo frazės ar slaptažodžio
- 0
- Įspėjamųjų ženklų sąraše, kurį pateikia ES priežiūros institucijos
- 11
- Sukčių schemų rūšys ES priežiūros institucijų informaciniame lape
- 7
- MiCA licenciją turinčių bendrovių ESMA registre nurodė Lietuvą
- 188
EBI, EDPPI ir ESMA informacinis lapas apie kripto sukčius (2025 m. gruodžio 15 d.) ir ESMA registras (2026 m. lapkričio 5 d. versija).
Kaip atpažinti kripto sukčius: 11 įspėjamųjų ženklų
ES priežiūros institucijos išvardija šiuos ženklus. Jei pastebėjote bent vieną, sustokite ir patikrinkite, su kuo bendraujate.
Per gerai, kad būtų tiesa
Pasiūlymas atrodo neįtikėtinai pelningas.
Netikėtas pasiūlymas
Su jumis susisiekia nepažįstamasis, nors nieko neklausėte.
Garantuota greita ir didelė grąža
Investicijų grąžos niekas negali garantuoti.
Skubinimas
Pasiūlymas „galioja tik šiandien“, o jūs spaudžiamas nuspręsti iškart.
Mokėti prašoma sunkiai atsekamu būdu
Kriptovaliuta, dovanų kortelėmis, pervedimu ar išankstinio mokėjimo kortele.
Nuoroda, QR kodas ar programėlė
Prašoma paspausti nuorodą, nuskenuoti kodą ar ką nors atsisiųsti.
Prašoma atkūrimo frazės ar rakto
Kas juos turi, tas valdo jūsų kriptovaliutas.
Įtartinas svetainės adresas
Adrese yra papildoma ar praleista raidė, keista galūnė.
Nukopijuota svetainė ar logotipas
Atrodo profesionaliai, bet nėra patikrinamų kontaktų, įmonės duomenų ir istorijos.
Nežinoma platforma
Apie biržą niekas negirdėjo, o ESMA registre jos nėra.
Įtartinas priedas
Ypač .exe, .scr, .zip failai ar Office dokumentai su makrokomandomis (.docm, .xlsm).
Dažniausios kripto sukčių schemos
ES priežiūros institucijos aprašo septynias dažniausias schemas. Jas suskirstėme į dvi grupes: kai jus įtikina „investuoti“ ir kai bandoma išvilioti jūsų raktus ar slaptažodžius.
Netikros investicijos
Pump and dump, rug pull
Kainos išpūtimas ir „kilimo ištraukimas“
- Kaip prasideda. Reklama socialiniame tinkle siūlo „ribotą laiką“ investuoti į naują žetoną. Jus nukreipia į Telegram, Viber ar WhatsApp kanalą.
- Trūkumas: Kas nutinka. Sukčiai išpučia žetono kainą ir parduoda savo dalį arba dingsta su pinigais. Žetonas tampa bevertis, svetainė išnyksta.
Ponzi
Finansinė piramidė
- Kaip prasideda. Jums siūlomas projektas su pastovia didele grąža ir premijomis už naujų narių pritraukimą.
- Trūkumas: Kas nutinka. Tikro verslo nėra: pirmiesiems mokama iš naujų narių pinigų. Kai jų nebeateina, schema žlunga.
Romantinis investavimo sukčius
- Kaip prasideda. Nepažįstamasis socialiniame tinkle ar pažinčių programėlėje savaites kuria pasitikėjimą, tada pasakoja apie „pelną iš kriptovaliutų“.
- Trūkumas: Kas nutinka. Padeda atsidaryti „investavimo“ paskyrą ir įnešti nedidelę sumą. Paskui išvilioja kuo daugiau ir dingsta.
Giveaway
Netikras „dovanojimas“
- Kaip prasideda. Vaizdo įraše ar įraše su žinomo žmogaus ar prekės ženklo nuotrauka žadama „padvigubinti“ jūsų kriptovaliutas.
- Trūkumas: Kas nutinka. Išsiuntę kriptovaliutas, nieko negaunate. Įrašas ir svetainė buvo netikri.
Romantiniai sukčiai gali naudoti pavogtas ar dirbtiniu intelektu sukurtas nuotraukas, o gautus duomenis panaudoti apgauti jūsų artimuosius ar pavogti jūsų tapatybę.
Kai bandoma išvilioti jūsų raktus ar slaptažodžius
Phishing
Sukčiavimo laiškai ir žinutės
- Kaip prasideda. Laiškas, SMS ar iššokantis langas „iš biržos ar piniginės“ ragina prisijungti, atnaujinti programėlę ar „išspręsti saugumo problemą“.
- Trūkumas: Kas nutinka. Paspaudę nuorodą ar nuskenavę QR kodą, įsidiegiate kenkėjišką programą arba atiduodate prisijungimo duomenis.
Impersonation
Apsimetinėjimas pagalba
- Kaip prasideda. Paklausėte apie piniginės problemą socialiniame tinkle, o „pagalba“ netrukus parašo jums asmeniškai.
- Trūkumas: Kas nutinka. Paprašo atkūrimo frazės, slaptažodžio ar privačiojo rakto ir pasiima viską, ką galima pasiekti.
Address poisoning
Panašus adresas pervedimų istorijoje
- Kaip prasideda. Sukčius atsiunčia mažytę sumą iš adreso, kuris atrodo kaip jūsų dažnai naudojamas.
- Trūkumas: Kas nutinka. Kitą kartą nukopijuojate adresą iš istorijos ir lėšas išsiunčiate sukčiui.
Tikri pavyzdžiai: netikri Ledger laiškai
Ledger savo svetainėje skelbia sukčių laiškų, kuriuos gauna jos klientai, pavyzdžius. Štai du iš jų. Ledger nurodo, kad nesiunčia laiškų, raginančių atnaujinti įrenginio programinę įrangą ar įjungti dviejų veiksnių apsaugą, ir niekada nesusisiekia telefonu ar SMS žinute.
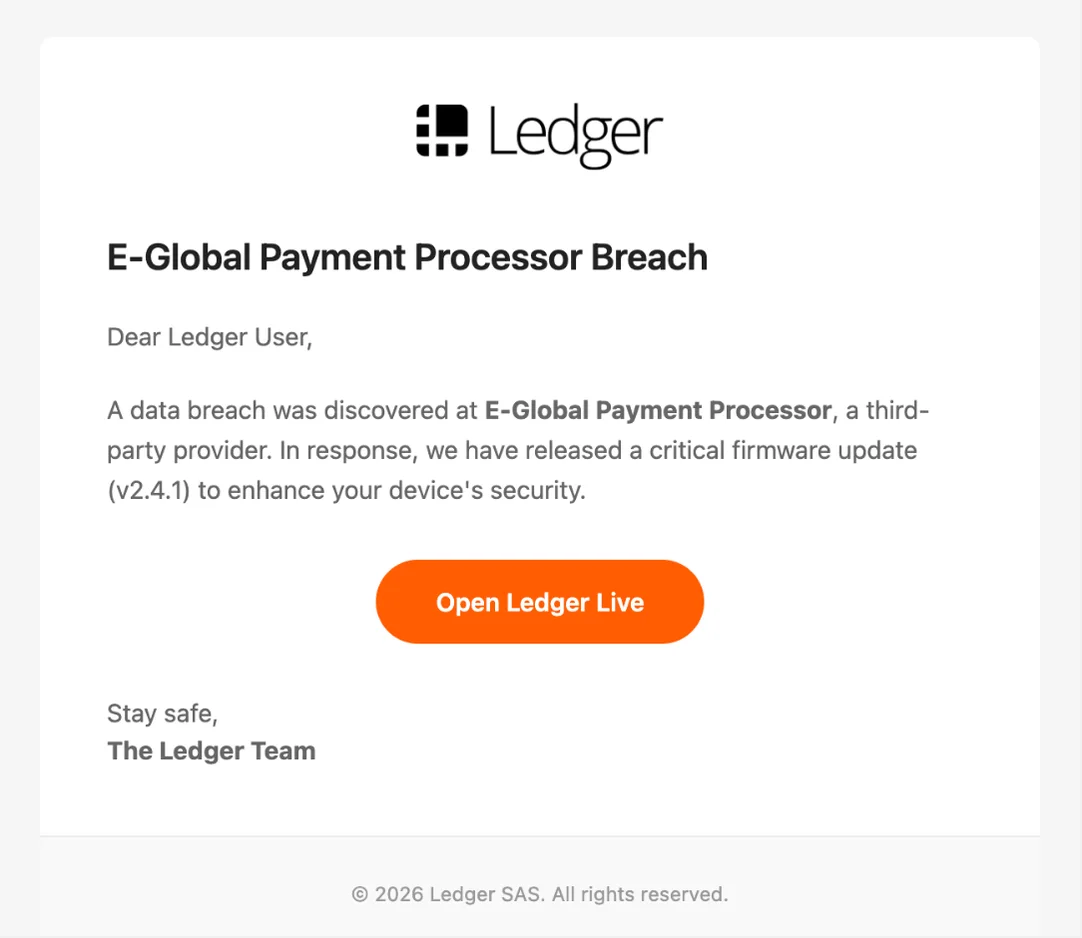
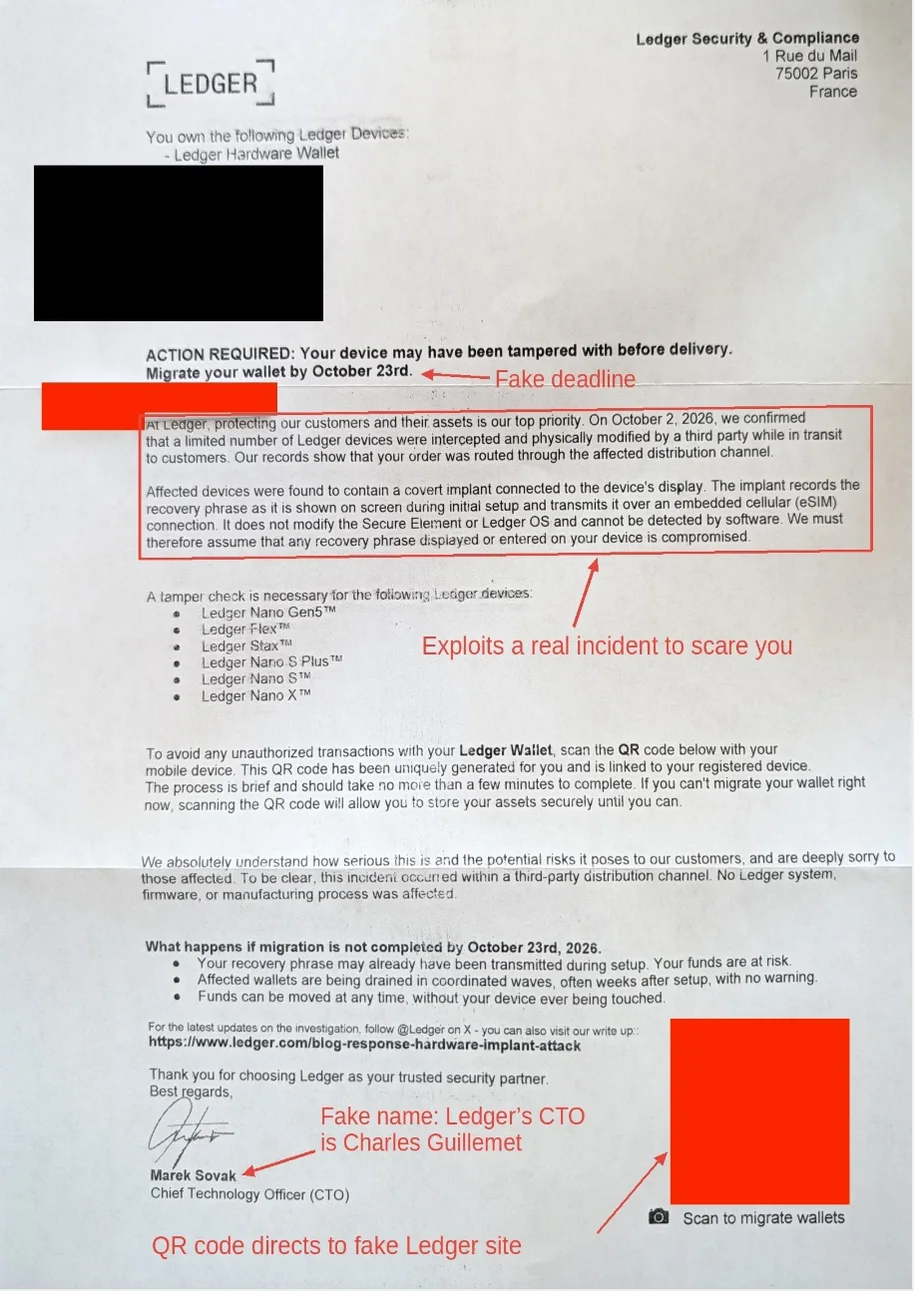
Tokie laiškai veda į netikrą svetainę ar programėlę. Ledger perspėja, kad galiausiai prašoma įvesti 24 atkūrimo frazės žodžius, ir primena: nėra jokios priežasties atkūrimo frazę rinkti kompiuteryje.
Kaip atrodo panašus adresas
Sukčiai sukuria adresą, kurio pradžia ir pabaiga sutampa su tikruoju, o skiriasi tik keli simboliai, dažnai viduryje. Jei tikrinate tik pirmus ir paskutinius simbolius, skirtumo nepastebėsite:
Adresas, kuriuo naudojatės
0x8F3a9c1E7b42d0A56e19C3f82B7d4a60E5c19D2f
Sukčiaus adresas pervedimų istorijoje
0x8F3a9c1E7b42a7F031d8C3f82B7d4a60E5c19D2f
Pavyzdys, ne tikri adresai. Prieš siųsdami palyginkite visą adresą, o ne tik pradžią ir pabaigą, ir nekopijuokite jo iš pervedimų istorijos.
Sukčiai apsimeta institucijomis ir platformomis
Kai platforma užsidaro ar keičiasi taisyklės, sukčių padaugėja. Kai Kriptomat skelbė apie veiklos pabaigą, ji įspėjo klientus apie sukčius, rašančius jos vardu per Telegram, WhatsApp ar socialinius tinklus. Plačiau apie tai rašome gide „Kriptomat uždarytas“.
Sukčiai naudojasi ir priežiūros institucijų vardu. ESMA įspėja, kad sukčiai prisistato jos darbuotojais, siūlo padėti atgauti prarastas lėšas arba sako tiriantys investicinę bendrovę. Pasak ESMA:
- ESMA niekada nesikreipia į žmones siūlydama atgauti prarastas lėšas ir neprašo sumokėti „administracinio mokesčio“;
- ESMA laiškai siunčiami tik iš adresų, kurie baigiasi @esma.europa.eu;
- ESMA įsikūrusi tik Paryžiuje, o jos telefono numeriai prasideda tik +33.
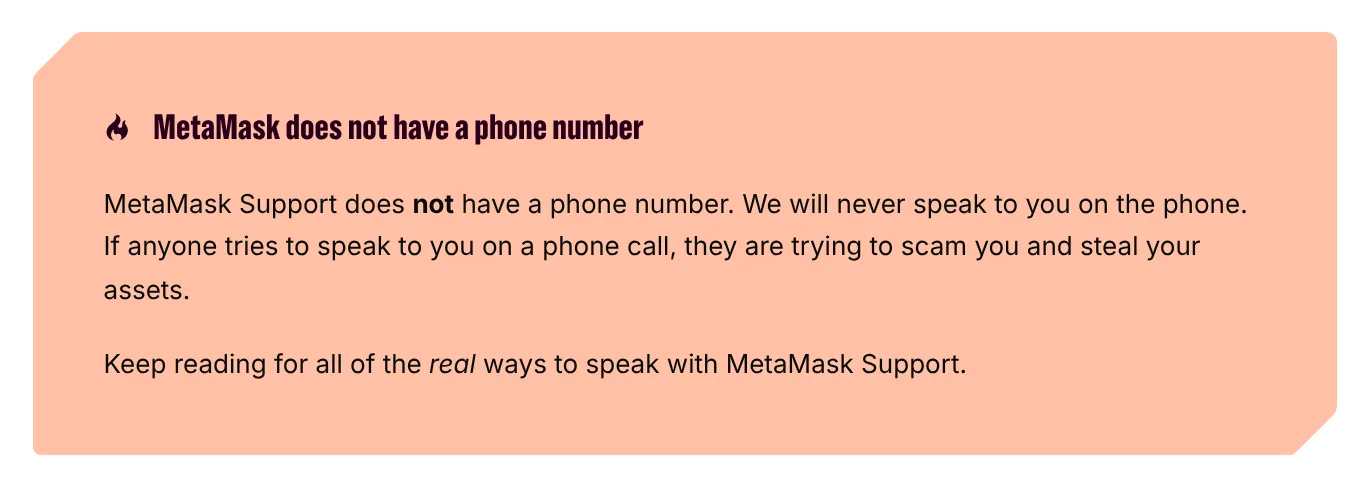
Piniginės ir biržos taip pat neskambina. MetaMask neturi telefono numerio, o Ledger nurodo, kad su naudotojais nesusisiekia telefonu.
Kaip apsisaugoti: šeši žingsniai
Sustokite ir pagalvokite
Sukčiai sąmoningai skubina. Jei kyla bent menkiausia abejonė, nieko nedarykite ir patikrinkite šaltinį.
Patikrinkite šaltinį
Svetainės adresą įveskite patys, programėles siųskitės tik iš oficialių parduotuvių ir neskenuokite nežinomų QR kodų.
Patikrinkite licenciją
Ar platforma yra ESMA registre ir ar tarp šalių nurodyta Lietuva.
Niekam nesakykite slaptažodžių ir frazės
Tikra bendrovė jų neprašo nei laišku, nei SMS, nei telefonu.
Apsaugokite paskyras ir įrenginius
Naudokite unikalius slaptažodžius ir dviejų veiksnių apsaugą, atnaujinkite programas ir antivirusinę.
Mažiau dalykitės internete
Įrašai apie jūsų investicijas socialiniuose tinkluose padeda sukčiams išsirinkti auką.
Abejojate – nesiųskite
Kaip patikrinti platformą ESMA registre, žingsnis po žingsnio su ekrano nuotraukomis rodome gide „Kaip nusipirkti Bitcoin“. Kurios biržos Lietuvoje turi MiCA licenciją, lyginame puslapyje „Kriptovaliutų biržos Lietuvoje“.
Ką daryti, jei nukentėjote
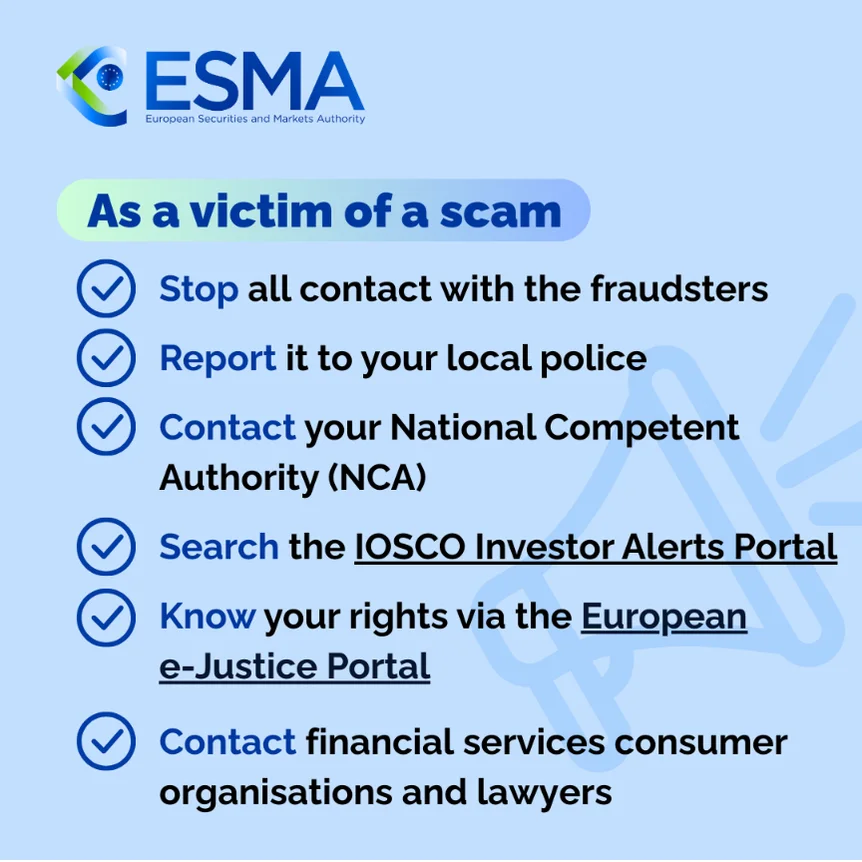
Veikite kuo greičiau. ES priežiūros institucijos pataria:
Nutraukite pervedimus ir ryšį
Nebesiųskite pinigų, neatsakykite į skambučius ir laiškus, užblokuokite siuntėją.
Pakeiskite visus slaptažodžius
Visuose įrenginiuose, programėlėse ir svetainėse, ne tik vieną.
Atšaukite leidimus
Jei piniginėje suteikėte leidimą naudoti žetonus, atšaukite jį. Tai galima padaryti piniginėje ar blokų naršyklėje.
Perkelkite likusias lėšas
Jei piniginė pažeista, likusias lėšas nedelsdami perkelkite į naują saugią piniginę.
Susisiekite su platforma
Tik per oficialius kanalus. Jei sukčiaus sąskaita toje pačioje platformoje, ji gali būti įšaldyta.
Praneškite policijai
Taip pat galite pranešti Lietuvos bankui ir įspėti artimuosius.
Saugokitės „pinigų atgavimo“ pasiūlymų
Kaip atšaukti leidimus MetaMask piniginėje, aiškiname gide „MetaMask: kaip įdiegti ir saugiai naudotis“.
„Pinigų atgavimo“ apgaulė
Vieną kartą nukentėję galite būti apgauti dar kartą. Sukčiai susisiekia su nukentėjusiais, apsimeta policija, mokesčių ar finansų priežiūros institucija ir už mokestį žada atgauti prarastus pinigus. Dažniausiai tai nauja apgaulė. ESMA, pavyzdžiui, nurodo, kad niekada neprašo sumokėti už lėšų atgavimą.
Saugiausia pradėti nuo licencijuotos platformos
Daugumą schemų galima apeiti viena taisykle: kriptovaliutas pirkite tik MiCA licenciją turinčioje biržoje, kurios adresą įvedate patys, o atkūrimo frazės niekam nesakykite. Licencija neapsaugo nuo kainos kritimo, bet sumažina riziką patikėti pinigus nesąžiningam tarpininkui.
Daugiau apie saugų laikymą rašome gide „Kripto piniginė: kokią pasirinkti“, o apie kriptovaliutų riziką – gide „Kas yra kriptovaliuta“.
MiCA licenciją turinčios biržos, kurias rekomenduojame
Biržos ir brokeriai, kuriuos lyginame. Kiekvieno licenciją tikriname ESMA registre. Kol licencija nepatikrinta, registracijos nuorodos nerodome.
Partnerio nuorodosKai kurios nuorodos gali būti partnerių nuorodos: jei atsidarote sąskaitą, galime gauti komisinį. Tai neturi įtakos vertinimui. Daugiau apie partnerystes
- Kaina už 500 €
- tikrinama
- SEPA įnešimas
- Taip
Bitpanda Brokeris
✓ MiCA licencija · AT (ESMA registras, atsidaro naujame lange)- Kaina už 500 €
- tikrinama
- SEPA įnešimas
- Taip
- Kaina už 500 €
- tikrinama
- SEPA įnešimas
- Taip
Dažniausi klausimai
Kaip atpažinti kriptovaliutų sukčius?
Dažniausi ženklai: jums netikėtai siūloma investicija, žadama garantuota ir greita didelė grąža, skubinama, prašoma paspausti nuorodą, nuskenuoti QR kodą ar įsidiegti programėlę, prašoma atkūrimo frazės ar slaptažodžio, o platforma nežinoma ir nėra ESMA registre. Užtenka vieno tokio ženklo, kad sustotumėte ir patikrintumėte.
Ar galima atgauti sukčiams pervestas kriptovaliutas?
Dažniausiai ne. ES priežiūros institucijos nurodo, kad blokų grandinės pervedimo daugeliu atvejų atšaukti neįmanoma. Tačiau jei sukčiaus sąskaita yra toje pačioje platformoje, platforma gali ją įšaldyti ir įtraukti adresą į juodąjį sąrašą. Todėl kuo greičiau susisiekite su savo platforma per oficialius kanalus ir praneškite policijai.
Kur pranešti apie kriptovaliutų sukčius Lietuvoje?
ES priežiūros institucijos pataria pranešti policijai arba nacionalinei finansų priežiūros institucijai. Lietuvoje kriptoturto paslaugų teikėjus prižiūri Lietuvos bankas. Taip pat nedelsdami praneškite platformai, per kurią siuntėte lėšas, ir įspėkite artimuosius.
Kažkas siūlo atgauti mano prarastus pinigus. Ar tai tikra?
Greičiausiai ne. Tai vadinamoji „pinigų atgavimo“ apgaulė: sukčiai susisiekia su jau nukentėjusiais, apsimeta policija, mokesčių ar finansų priežiūros institucija ir už mokestį žada atgauti pinigus. ESMA nurodo, kad niekada nesikreipia į žmones siūlydama atgauti lėšas ir neprašo sumokėti „administracinio mokesčio“.
Kaip patikrinti, ar kripto platforma legali?
Patikrinkite bendrovę ESMA MiCA registre: ar ji įrašyta, ar tarp šalių nurodyta Lietuva ir kokias paslaugas jai leidžiama teikti. Kaip tai padaryti žingsnis po žingsnio, rodome gide „Kaip nusipirkti Bitcoin“. Nesinaudokite reklamomis paieškoje: platformos adresą įveskite patys.
Ar Telegram ar WhatsApp „investavimo grupės“ yra sukčiai?
Ne visos, tačiau tai viena dažniausių schemų pradžių. ES priežiūros institucijos aprašo, kaip po reklamos socialiniuose tinkluose žmogus nukreipiamas į Telegram, Viber ar WhatsApp kanalą, kur žadamas greitas pelnas, prašoma investuoti nedidelę sumą, o vėliau spaudžiama investuoti daugiau. Jei grupėje žadama garantuota grąža ar skubinama, tai sukčiavimo ženklas.
Ar Ledger, MetaMask ar birža gali man paskambinti?
Ledger nurodo, kad niekada nesusisiekia su naudotojais telefonu ar SMS žinute, o MetaMask neturi telefono numerio. Jei kas nors skambina „iš piniginės ar biržos pagalbos“ ir prašo atkūrimo frazės, slaptažodžio ar prieigos prie kompiuterio, padėkite ragelį. Su platforma susisiekite patys per jos oficialią svetainę.
Šaltiniai
- EBI, EDPPI ir ESMA: Crypto frauds & scams – stay alert and protect yourself (2025 m. gruodžio 15 d., anglų k.) (atsidaro naujame lange) · tikrinta 2026 m. lapkričio 8 d.
- ESMA: ESAs publish key tips to help consumers detect, prevent, and act on online frauds and scams (2025 m. gruodžio 15 d., anglų k.) (atsidaro naujame lange) · tikrinta 2026 m. lapkričio 8 d.
- ESMA: Frauds and Scams related to ESMA Logo and ID (anglų k.) (atsidaro naujame lange) · tikrinta 2026 m. lapkričio 8 d.
- EBI, EDPPI ir ESMA: įspėjimas dėl kriptoturto (2025 m. spalis, lietuvių k.) (atsidaro naujame lange) · tikrinta 2026 m. lapkričio 8 d.
- ESMA: Interim MiCA register (2026 m. lapkričio 5 d. versija) (atsidaro naujame lange) · tikrinta 2026 m. lapkričio 8 d.
- Lietuvos bankas: Kriptoturto paslaugų teikėjų licencijavimas (atsidaro naujame lange) · tikrinta 2026 m. lapkričio 1 d.
- Ledger: Ongoing phishing campaigns (anglų k.) (atsidaro naujame lange) · tikrinta 2026 m. lapkričio 8 d.
- MetaMask: oficialūs pagalbos kanalai (anglų k.) (atsidaro naujame lange) · tikrinta 2026 m. lapkričio 8 d.
- MetaMask: adresų „užnuodijimo“ apgaulė (anglų k.) (atsidaro naujame lange) · tikrinta 2026 m. lapkričio 8 d.
- MetaMask: kaip atšaukti žetonų naudojimo leidimus (anglų k.) (atsidaro naujame lange) · tikrinta 2026 m. lapkričio 8 d.
- Kriptomat: veiklos nutraukimo informacija (atsidaro naujame lange) · tikrinta 2026 m. lapkričio 8 d.